ビジネスチャットは日々の業務基盤として完全に定着し、社内外を問わずメッセージやファイルの送受信がスピーディーに行われるようになりました。定型的な挨拶を省略でき、相手の作業を遮ることなく履歴が確実に残るビジネスチャットは、現代の組織運営においてメールや電話を凌駕する不可欠なコミュニケーションインフラとなっています。
しかし、その手軽さとスピード感が当たり前になった今だからこそ、多くの組織で見過ごされがちな重大な問題が水面下で進行しています。「誰もが知る有名サービスを契約しているから安全だ」「社員が問題なく使えているから大丈夫だ」と初期設定のまま漫然と使い続け、管理者の目が届かないところで機密漏洩や誤送信、内部不正のリスクに晒されている現場が後を絶ちません。
セキュリティ事故の多くは、システムの技術的な脆弱性を突かれることよりも、日常的な運用の油断やツールの使いにくさに起因するヒューマンエラーから発生しています。この記事では、日常のチャット利用に潜むセキュリティの死角を整理したうえで、安全な運用を実現するために絶対に外してはならない選定基準を詳しく解説します。あわせて、堅牢な防御機能と直感的な操作性を両立したビジネスチャットツール「Tocaro(トカロ)」の強みや活用法についても掘り下げていきます。
ビジネスチャットの利用が当たり前になった現在に潜む4つの課題
チャットツールの普及が一巡した現在、組織が直面している課題は、初期の「いかにして導入し利用率を上げるか」という段階から、「業務に深く入り込んだツールをいかに安全に統制するか」へと根本的に変化しています。
現場で実際に発生しているトラブルの多くは、悪意を持ったサイバー攻撃だけではありません。「ツールの手軽さゆえの気の緩み」や「現場の負担を無視した厳しすぎるルールの形骸化」が大きな引き金となります。まずは、すでにチャットが定着している組織に潜む4つの課題を浮き彫りにしていきましょう。
課題1:手軽さゆえの「誤送信・誤共有」の日常化
メールであれば、宛先を一件ずつ確認し、件名や添付ファイルを指差し確認する習慣が一定程度根付いていました。しかし、キーボードのEnterキーやスマートフォンのタップひとつで即座に送信できるチャット環境は、手軽である反面、事前の確認意識を麻痺させ、ヒューマンエラーを日常化させる温床となっています。
- 外部関係者が含まれるグループへの誤投稿: 社内連絡のつもりで気軽に入力した発言や機密資料を、パートナー企業や顧客が参加しているオープンなプロジェクトグループに誤って投稿してしまう事故が多発しています。
- 同姓同名・類似グループへの宛先間違い: アカウント名やグループ名が似ている別の宛先へ、顧客の個人情報ファイルや未公開の財務データを送信してしまうケースです。
- スマートフォン操作時の添付ミス: 移動中や外出先で急いで返信する際、小さな画面での操作ミスにより、個人のプライベートな画像や無関係な機密ファイルを添付してしまうトラブルも後を絶ちません。
チャットはメールのような「送信保留機能」や「社外宛先への警告ポップアップ」が働きにくく、スピードを重視するあまり無防備な状態で瞬時に相手へ届いてしまいます。手軽さがもたらす心理的油断が、第1の大きな課題です。
課題2:使いにくさが引き起こす私用ツールの無断利用(シャドーIT)
情報漏洩を恐れるあまり、組織が過度なアクセス制限を課したり、二重三重の複雑なログイン手順を強制したりすると、現場で必ず発生するのが「シャドーIT」の蔓延です。
公式に導入されたチャットツールの画面が操作しにくかったり、スマートフォンからのアクセスが極端に制限されていたりすると、現場のメンバーは「取引先からの急ぎの連絡に間に合わない」「業務が滞って顧客に迷惑がかかる」という焦りを感じます。その結果、悪意はなくとも「仕事を円滑に進めるため」という大義名分のもと、使い慣れた私用のメッセージアプリや無料のオンラインストレージを独断で使い始めてしまいます。
私用のアプリやサービスには、組織のセキュリティポリシーが一切届きません。そのため、以下のような深刻なリスクが無防備に放置されます。
- 端末紛失時の追跡不能: 私用端末を紛失・盗難された際、管理者が遠隔でデータを消去する「リモートワイプ」が実行できず、データがそのまま流出する。
- 監査ログの完全な欠落: 誰が、いつ、どの顧客にどんな重要データを送信したのか、証跡が一切残らないため、トラブル発生時に事実関係を調査できない。
- 退職者や外部協力者への情報残留: プロジェクト終了後や退職後も、私用アプリのトーク履歴に組織の機密情報や顧客リストが半永久的に残り続ける。
安全を追求するあまり現場の利便性を無視した厳格すぎるルールが、かえって危険な外部ツールへの情報流出を促進してしまうという皮肉な現実が存在します。
課題3:ファイルの散逸とバージョン管理の崩壊
ビジネスチャットの基本構造は、新しい発言が古い発言を次々と押し流していく「タイムライン形式(ストリーム型)」です。この構造は日常の軽いコミュニケーションには最適ですが、業務で扱う重要なファイル管理においては大きな混乱を引き起こします。
日々のタイムライン上にPDF、Excel、設計図、見積書などの重要ファイルが無秩序に投稿されると、以下のような問題が生じます。
- 最新版の特定不能: 複数のメンバーが修正ファイルをチャット上に次々と再投稿することで、「どれが顧客へ提出すべき最終確定版なのか」が判別できなくなる。
- 莫大な検索時間の浪費: 数カ月前に共有されたはずの重要資料を探し出すためだけに、過去の膨大なトーク履歴を延々とスクロールして遡る無駄な時間が発生する。
- 手戻りと信用の失墜: 誤って古いバージョンの仕様書や価格表を参照したまま業務を進めてしまい、重大な納品ミスやトラブルに直結する。
さらに問題なのは、チャットツール内のストレージにファイルの実体が散乱し、ブラックボックス化することです。チャットから目当てのファイルを探し出す手間にストレスを感じたメンバーは、手元のローカルPCや個人のUSBメモリに勝手にコピーして保管するようになり、端末の盗難やウイルス感染による情報流出リスクが跳ね上がります。
課題4:退職者や外部協力者のアカウント放置
近年の業務現場では、社内の正規メンバーだけでなく、業務委託先、外部の専門家、協力会社などのパートナーをプロジェクト単位でチャットツールに招待することが日常茶飯事となっています。また、社内でも定期的な人事異動や退職が発生します。
しかし、アカウントの発行と削除の棚卸し体制が確立されていない組織では、契約が終了した外部メンバーや、すでに退職した元社員のアカウントが「有効なまま放置される」という事態が頻発します。
- 元関係者による情報の閲覧・持ち出し: アカウントが残っていれば、退職後や契約終了後も自宅のPCや私用スマートフォンから社内のチャットにログインし、最新の機密情報や新製品の企画、顧客名簿を閲覧・ダウンロードすることが可能です。
- 幽霊アカウントの乗っ取り: 誰も管理・監視していない放置アカウントは、強固なパスワード設定や多要素認証の更新が行われないため、外部の悪意ある第三者による不正ログインの足がかりとして格好の標的になります。
退職者が悪意を持っていなくても、元メンバーの端末がマルウェアに感染したり紛失したりすれば、そこから社内ネットワーク全体が危険に晒されます。アカウントのライフサイクル管理の甘さは、組織を揺るがす深刻な盲点です。
セキュリティ対策が充実しているビジネスチャットツールの6つの必須要件
ビジネスチャットにおけるセキュリティ対策とは、単に暗号化通信を行っているかどうかだけを指すのではありません。前述したような「ヒューマンエラー」「シャドーIT」「ファイルの散逸」「アカウント放置」といった日常的なリスクを、技術的な仕組みによって未然に防ぐ包括的な設計が求められます。
具体的に確認すべき6つの必須要件は以下のとおりです。
要件1:多層的なアクセス制御(IPアドレス制限・端末承認)
万が一、IDやパスワードがフィッシング詐欺などで第三者に漏洩した場合でも、不正アクセスを水際で確実に遮断する仕組みです。
- 接続元IPアドレス制限: 本社や支社、指定されたVPN回線など、事前に許可した安全なネットワーク環境からのみアクセスを許可し、未知のネットワークからの侵入を拒否します。
- 端末承認機能(デバイス制限): 組織が正式に認可した業務用のPCやスマートフォンのみ接続を許可します。これにより、セキュリティ管理が不十分な私用端末からのアクセスを技術的に遮断し、シャドーITを根本から防止します。
要件2:国際標準基準に準拠した強固な暗号化
インターネットを経由して送受信されるメッセージや添付ファイル、そしてサーバー上に保存されるすべてのデータを第三者の盗聴から守り抜く基盤技術です。
- 通信経路の暗号化(SSL/TLS): クライアント端末とサーバー間の通信を常に暗号化し、公衆Wi-Fiの利用時などにおける通信傍受やデータの改ざんを防ぎます。
- 保存データの暗号化(AES-256など): メッセージのテキストや添付ファイルが保存されるクラウドサーバー内のデータベースを、金融機関や政府機関でも採用される堅牢な暗号化アルゴリズムで保護します。
要件3:きめ細やかな権限管理と外部ユーザー制御
プロジェクトの役割や社内・社外といったメンバーの属性に応じて、アクセスできる範囲と操作権限を最小限に制限する機能です。
- 多段階のユーザー権限設定: 全体管理者、グループごとの管理者、一般メンバー、社外ゲストなど、組織階層に合わせた柔軟な権限付与を行います。
- 外部ユーザーのデータ持ち出し制限: 社外の協力会社メンバーに対しては、「指定されたグループのメッセージ閲覧とファイルプレビュー表示のみを許可し、ファイルの端末ダウンロードやテキストの一括コピーは禁止する」といった厳格な制御をかけます。
要件4:網羅的な監査ログの自動取得と定期エクスポート
トラブルが発生した際の原因究明を可能にするとともに、内部不正に対する心理的な抑止力として機能する証跡管理機能です。
- 全操作履歴の完全な記録: 誰が、いつ、どこからログインしたかという認証ログに加え、メッセージの送受信、編集、削除、ファイルの閲覧やダウンロードといったあらゆる操作を抜け漏れなく記録します。
- ログの改ざん防止と外部自動連携: 取得したログを管理者が手動で改ざんできないセキュアな環境に保持し、指定した外部のストレージサーバーへ定期的に自動バックアップ・エクスポートできる仕組みを備えていることが不可欠です。
要件5:セキュアなファイルストレージ連携(サーバーにデータを残さない仕組み)
チャットツール内のクローズドな環境に重要ファイルが無秩序に蓄積・散逸することを防ぐための設計です。
- 高度なクラウドストレージとの直結: チャット画面上でファイルを共有・閲覧できる利便性を保ちながら、ファイルの実体データはチャットサーバーではなく、組織が全社的に統制している堅牢なクラウドストレージ(Boxなど)へ直接保存します。
- 一元的なバージョン・アクセス管理: ファイルの保管場所を一箇所に集約することで、チャットのタイムライン上で発生しがちなバージョン管理の崩壊を防ぎ、万が一チャットツール側のアカウントに事故があってもファイルの実体を守り抜きます。
要件6:現場の迷いをなくす直感的な操作性(UI/UX)
操作画面が直感的で誰にとっても分かりやすいことは、運用上の利便性にとどまらず、それ自体が重要なセキュリティ要件となります。
- マニュアル不要のシンプルなインターフェース: 普段ITツールを使い慣れていないメンバーであっても、直感的に送受信やファイル確認ができる設計であること。操作に迷う場面をなくすことで、私用ツールへの逃避を防ぎます。
- 業務機能の一体化: チャット機能だけでなく、タスクの進捗管理や社内申請・承認といった日常業務がひとつの画面で完結することで、複数のツールを使い分けることによるログイン情報の紛失やセキュリティの抜け穴を排除します。
なぜ「使いやすさ」そのものが最強のセキュリティ対策になるのか?
セキュリティと利便性は二項対立ではありません。厳しすぎるアクセス制限や複雑な操作手順は、「業務を滞らせないため」という現場の善意から私用アプリの無断利用(シャドーIT)を招き、かえって情報漏洩の引き金となります。
目指すべきは、現場に負担を感じさせない「意識させない安全」です。直感的な画面で迷わず日常業務を進められる環境を整えつつ、端末制御やログ取得、アクセス制限といったセキュリティ対策がバックグラウンドで自動的に機能する状態を作ること。「普通に使っているだけで、結果として最高水準の安全が保たれている」という体験こそが、組織の情報資産を確実に守るための最も有効なアプローチとなります。
セキュリティ対策が充実しているおすすめビジネスチャットツール「Tocaro」
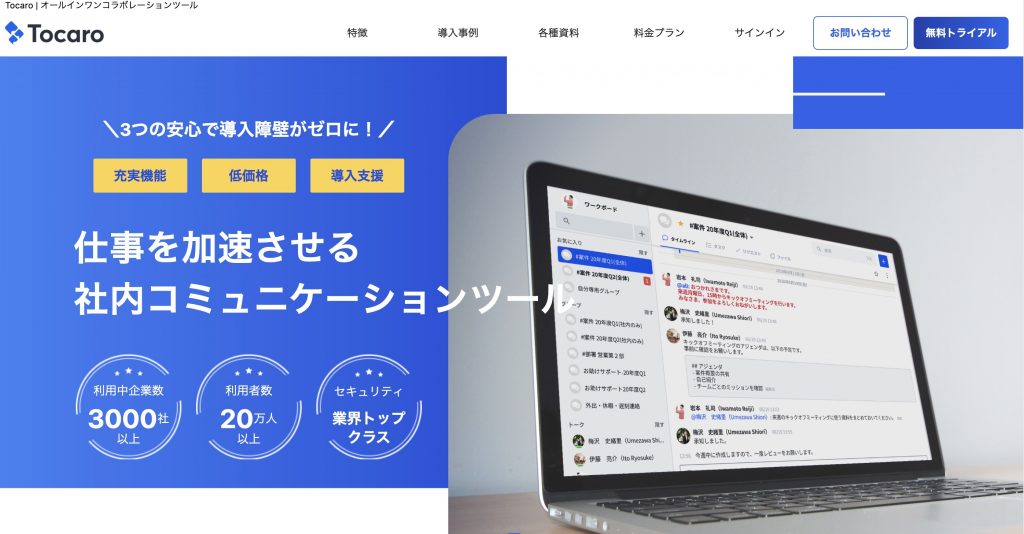
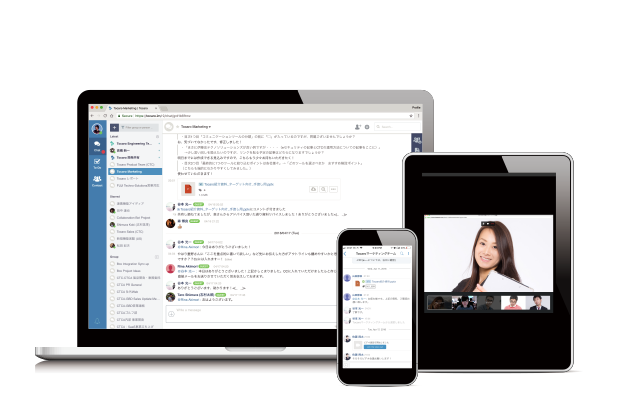
強固なエンタープライズ基準の防御機能と、誰でも迷わず直感的に扱える高い操作性を高い次元で両立させているのが、伊藤忠テクノソリューションズ(CTC)が提供する国産ビジネスチャット「Tocaro(トカロ)」です。
多くのビジネスチャットツールでは、高度なセキュリティ機能を求めると最上位の高額なエンタープライズプランの契約や、複雑な追加オプションの導入が必要になります。しかしTocaroは、組織運営に必要な堅牢なセキュリティ要件を基本仕様として網羅的に備えています。
- 公式サイト: https://tocaro.im/
Tocaroの強固なセキュリティ機能と特徴
1. IPアドレス制限・端末承認を標準搭載
Tocaroでは、管理者が許可した社内ネットワークやVPN経由のアクセスのみに接続を制限する「IPアドレス制限」と、事前に個別に許可された業務端末からのみ利用を認める「端末承認機能」が標準で利用可能です。万が一IDやパスワードが外部へ漏洩した場合でも、未許可のPCや私用スマートフォンからの不正侵入を水際で遮断します。また、従業員の端末が紛失・盗難に遭った際にも、管理画面からワンクリックで該当端末のアクセス権限を即座に無効化(リモートログアウト)できるため、被害の拡大を最小限に食い止められます。
2. 5段階の詳細なユーザー権限設定
自社の正社員だけでなく、社外のパートナー企業や業務委託先をプロジェクトに巻き込む際、安全性を担保しながら円滑な協業を実現するために、5段階の詳細なアクセス権限設定を用意しています。「自社メンバーにはすべての機能を開放する」一方で、「外部パートナーには特定のプロジェクトグループのみを閲覧可能にし、さらにファイルのダウンロードは禁止して画面上でのプレビュー閲覧のみに制限する」といった、運用の実態に即した柔軟かつ厳格なコントロールが可能です。
3. クラウドストレージ「Box」連携によるデータ保護
世界最高水準のセキュリティを誇るクラウドコンテンツ管理プラットフォーム「Box」との強力な連携機能を備えています。チャット上で送受信されたファイルの実体データをチャットツール側のサーバーに保持せず、組織が管理するBoxのストレージフォルダーへ直接自動保存することが可能です。ファイルの一元管理が実現するため、チャット特有の「どれが最新バージョンか分からない」「過去のファイルが見つからない」という混乱を解消し、ファイルの散逸による外部流出リスクを根本から断ち切ります。
4. 全操作ログの自動取得と定期エクスポート
ログイン・ログアウトの日時や接続元情報はもちろん、メッセージの投稿、編集、削除、さらには誰がどのファイルを閲覧・ダウンロードしたかという細かな操作に至るまで、すべての履歴を欠損なく自動で記録します。さらに、取得した監査ログを指定した外部のセキュアなサーバーへ定期的に自動転送・エクスポートする設定が可能です。管理者に余計な手作業の負担をかけることなく、コンプライアンスの遵守体制と内部統制の証跡を常に万全な状態に維持できます。
5. 初心者でも迷わないオールインワン設計
どれほどセキュリティが優れていても、現場が使いこなせなければ意味がありません。Tocaroは、マニュアルを読まなくても直感的に使える分かりやすい画面構成を徹底的に追求しています。さらに、単なるメッセージのやり取りにとどまらず、日々のタスク漏れを防ぐ「ToDoリスト(タスク管理)」や、稟議・各種届出をチャットの流れの中で完結できる「ワークフロー(申請・承認機能)」を標準搭載しています。連絡・進捗管理・承認という日々のコア業務がひとつのツールに集約されるため、現場への定着が極めてスムーズに進みます。
【あわせて検討したいビジネスチャット】
ビジネスチャットの選定においては自社の運用要件に合わせた多角的な比較が欠かせません。市場にはTocaroのほかにも、代表的なツールとして「Slack」「Microsoft Teams」「Chatwork」「LINE WORKS」の4社が存在します。それぞれの強みや機能、コスト体系を把握したうえで、自社に最適な選択肢を比較検討するとよいでしょう。
強固なセキュリティと使いやすさの両立が組織を守る
ビジネスチャットの真の選定基準は、単に備わっている機能の多さや見かけの手軽さではありません。「日常のチャット利用に潜む運用リスク(誤送信、シャドーIT、ファイル散逸、放置アカウント)を確実に遮断できる堅牢さ」と、「現場の誰もがマニュアルなしで迷わず活用できる直感的な使いやすさ」が両立しているかどうかにあります。
セキュリティの強固さと現場への定着しやすさを高い次元で兼ね備えた「Tocaro」のようなツールを採用することで、管理者は情報漏洩や不正アクセスの不安から解放され、現場は本来の業務に安心して集中できるようになります。組織の大切な情報資産を将来にわたって守り抜くための第一歩として、まずは現在利用しているコミュニケーションツールの安全性を今一度見直し、最適な環境づくりに着手してみてください。